L’Apéro Kube à Epitech Lyon a réuni étudiants et professionnels autour de Kubernetes, du Cloud Native et du DevOps. Le 17 septembre 2026, le campus a accueilli la communauté Café DevOps Lyon. Au programme : deux conférences techniques et des échanges pour partager les expériences de chacun.
Comment repérer un conteneur malveillant ? Comment automatiser la gestion des applications ? Ces questions ont guidé les interventions de Paul-Alexandre Chrétien, de HoppR, et de Cafer Dingil, d’Evryg.
D’abord consacrée à la sécurité, la soirée a ensuite exploré les opérateurs Kubernetes. Ces deux sujets apportaient des regards complémentaires sur les infrastructures cloud. Par ailleurs, la rencontre a permis aux étudiants d’échanger avec des professionnels de la tech lyonnaise.
Kubernetes : quelques repères pour comprendre les conférences
Avant de revenir sur les interventions, quelques explications permettent de situer leurs enjeux. Kubernetes est une plateforme open source dédiée à la gestion des applications conteneurisées. Elle permet notamment d’organiser leur déploiement et d’adapter les ressources à leurs besoins.
Concrètement, une application peut comporter plusieurs composants qui doivent fonctionner ensemble. Leur gestion demande alors de coordonner leur exécution et de surveiller leur disponibilité. Kubernetes propose des mécanismes pour accompagner ces opérations.
Cependant, utiliser cette plateforme implique aussi des choix. Les équipes doivent configurer leur environnement, définir leurs règles et comprendre les comportements attendus. L’automatisation s’accompagne donc d’un travail de conception et de suivi. Ces principes sont détaillés dans la documentation officielle de Kubernetes.
Les deux conférences de l’Apéro Kube abordaient précisément ces préoccupations. La première portait sur la protection des infrastructures. La seconde explorait l’automatisation de certaines tâches de gestion.
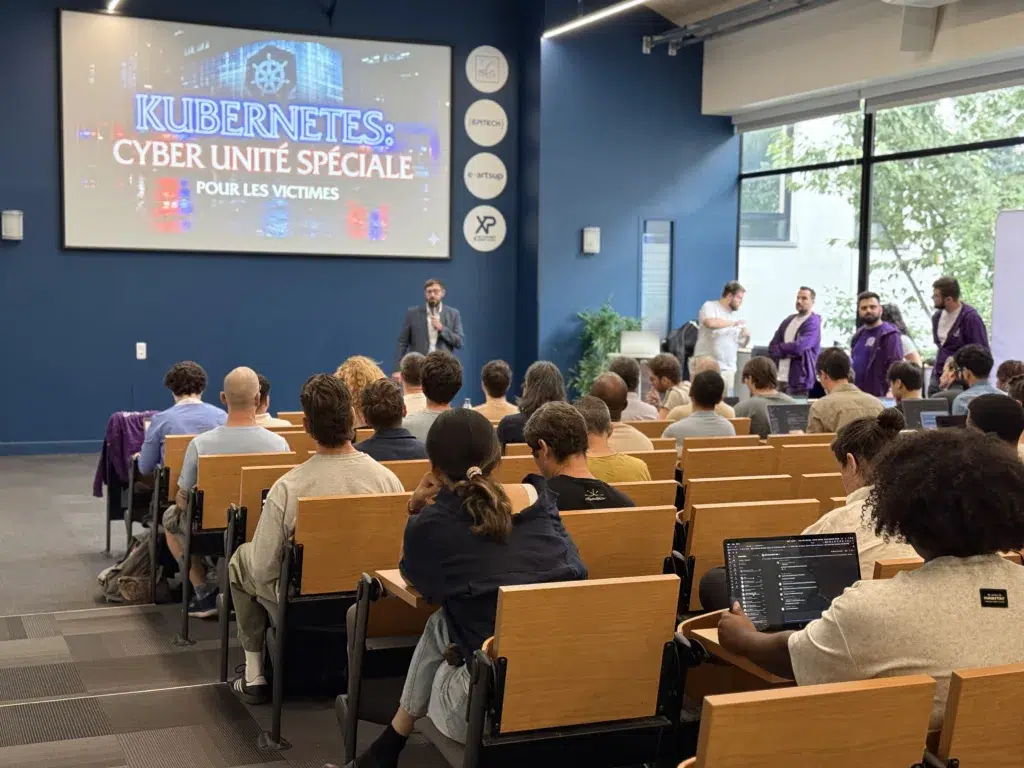
La sécurité Cloud Native avec Paul-Alexandre Chrétien
Pour commencer, Paul-Alexandre Chrétien, de HoppR, a abordé la sécurité à travers un conteneur malveillant dans Kubernetes. Ce scénario donnait un point de départ concret à la présentation.
Le programme proposait une mise en scène inspirée d’un procès. Plusieurs outils y occupaient des fonctions complémentaires. Trivy Operator servait à identifier les vulnérabilités, tandis que Kyverno intervenait sur les politiques du cluster.
De son côté, Falco permettait de détecter les comportements suspects en temps réel. Enfin, Policy Reporter contribuait au suivi des résultats pour l’audit. Leur association illustrait une démarche de défense en profondeur. Le programme de l’événement présente cette complémentarité.
L’intérêt de ce scénario réside dans son fil conducteur. Plutôt que d’aborder chaque outil séparément, il permet de relier les mécanismes de protection.
Ainsi, un cas précis aide à formuler des questions essentielles. Que faut-il observer ? À quel moment un contrôle intervient-il ? Quelles informations permettent ensuite d’analyser un problème ?
Pour les étudiants, cette approche constitue une porte d’entrée vers les enjeux de sécurité Cloud Native. Elle invite également à poursuivre l’exploration des outils présentés.
Comprendre la complémentarité des protections
Plus largement, la sécurité Cloud Native concerne plusieurs niveaux. Elle touche l’infrastructure, le cluster, les conteneurs et le code des applications. Ces différentes couches doivent être considérées ensemble.
Par exemple, examiner le code ne suffit pas à comprendre tous les risques d’un environnement. Les accès accordés et les paramètres de déploiement comptent également. La documentation Kubernetes sur la sécurité Cloud Native présente ces différents niveaux de protection.
Dans ce contexte, le sujet du conteneur malveillant permet d’élargir la réflexion. Il conduit à s’intéresser au contenu d’une application, mais aussi à son environnement d’exécution.
De plus, cette perspective rapproche des préoccupations parfois étudiées séparément. Développer une fonctionnalité, l’exploiter et surveiller son comportement participent à une même réflexion technique.
Pour un futur professionnel, ces questions encouragent une vision globale du logiciel. Elles rappellent aussi l’intérêt de comprendre les interactions entre les différents composants d’un projet.
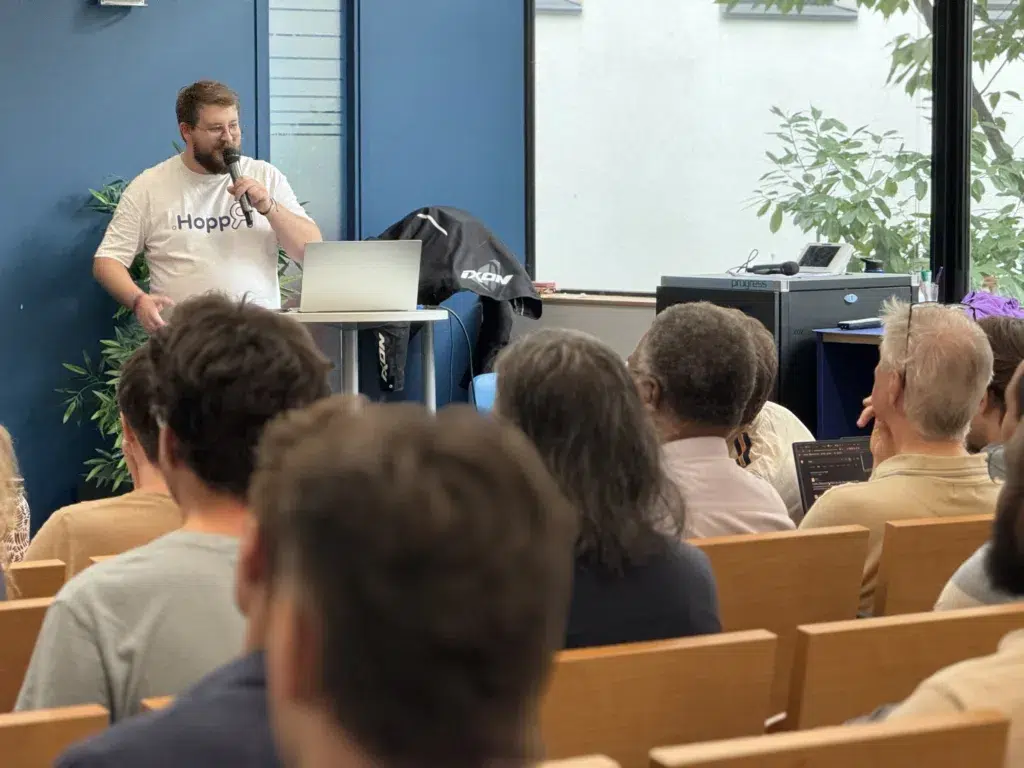
Les opérateurs Kubernetes avec Cafer Dingil
Ensuite, Cafer Dingil, d’Evryg, a partagé son expertise sur les opérateurs Kubernetes. Cette seconde conférence prolongeait la découverte de la plateforme sous l’angle de l’automatisation.
Le programme annonçait la construction d’un opérateur en Go. Il abordait les Custom Resource Definitions, ou CRD, puis la boucle de réconciliation. Kubebuilder et Operator SDK figuraient également parmi les outils prévus.
Enfin, External Secrets Operator et cert-manager étaient cités comme exemples d’usages. Ces éléments sont précisés dans la présentation de la conférence.
Pour comprendre le principe, un opérateur associe des ressources personnalisées à un contrôleur. Il peut ainsi automatiser des opérations propres à une application.
La boucle de réconciliation compare l’état observé à l’état souhaité. Le contrôleur entreprend ensuite les actions nécessaires pour réduire les écarts.
Par exemple, un opérateur peut prendre en charge certaines opérations de sauvegarde ou de mise à jour. Son comportement dépend toutefois des fonctions prévues lors de sa conception. La documentation sur les opérateurs Kubernetes détaille cette approche.
Cette intervention ouvrait donc une réflexion sur la traduction des pratiques opérationnelles en logiciel.
Sécurité et automatisation : deux sujets complémentaires
Les deux conférences apportaient des éclairages différents sur Kubernetes. Pourtant, elles invitaient à examiner une même question : comment organiser le fonctionnement d’une infrastructure ?
D’un côté, la sécurité demande de définir des règles et de repérer les comportements suspects. De l’autre, l’automatisation nécessite de décrire les opérations attendues. Leur rapprochement aide ainsi à réfléchir à la cohérence d’un système.
Pour les étudiants, ces sujets offrent plusieurs pistes d’approfondissement. Il peut s’agir de découvrir un outil ou de mieux comprendre une notion. Il peut aussi être utile de comparer plusieurs façons de répondre à un besoin.
Cependant, découvrir une technologie demande du temps. Une conférence constitue avant tout un point de départ pour poursuivre ses recherches et ses expérimentations.
Ainsi, les présentations nourrissent la curiosité technique. Elles fournissent également des repères pour explorer ensuite les documentations et interroger les choix de conception.
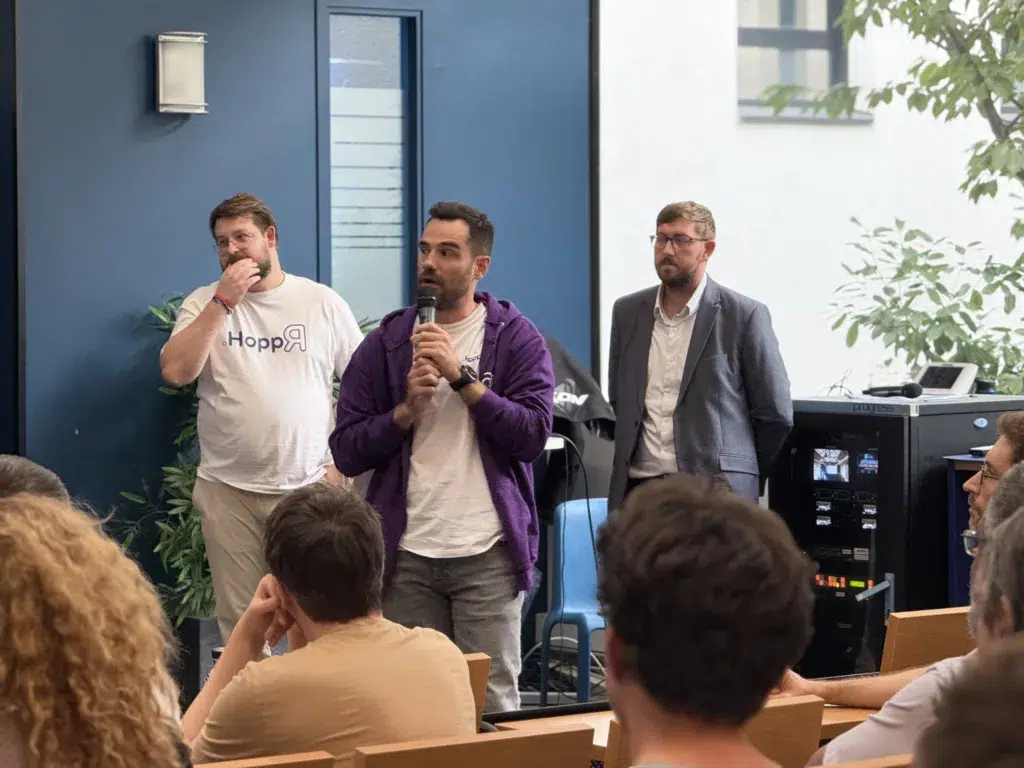
Étudiants et professionnels réunis pour échanger
Au-delà des conférences, l’Apéro Kube à Epitech Lyon a donné une place importante aux rencontres. Étudiants et professionnels ont pu échanger et partager leurs expériences.
Ces conversations prolongent les sujets techniques dans un cadre convivial. Elles permettent notamment de rapprocher une notion d’un contexte d’utilisation. Elles offrent aussi l’occasion de découvrir des approches différentes.
Pour un étudiant, rencontrer des professionnels peut aider à préciser ses centres d’intérêt. Le développement, les infrastructures et la sécurité ouvrent des pistes d’exploration complémentaires.
Par ailleurs, ces échanges donnent accès à des points de vue variés. Chacun peut apporter ses questions, ses connaissances ou son expérience d’un projet.
La rencontre contribue ainsi à faire vivre la communauté locale. Elle crée un espace où apprendre passe également par l’écoute et la discussion.
Epitech Lyon accueille la communauté Café DevOps
En accueillant Café DevOps Lyon, le campus a ouvert ses portes à une rencontre entre étudiants et professionnels. Les conférences ont apporté des contenus techniques, tandis que les échanges ont favorisé le partage d’expériences.
Pour les étudiants, ce format permet de découvrir la vie d’une communauté professionnelle. Il montre également différentes façons de nourrir sa curiosité au contact d’autres passionnés.
Participer à un meetup peut ainsi compléter un parcours d’apprentissage. Écouter une présentation, poser une question et consulter ensuite une documentation constituent autant de démarches utiles.
Enfin, ces rencontres donnent une place aux personnes derrière les technologies. Elles permettent de partager des expériences et de créer des liens autour de sujets communs.
Merci aux intervenants et aux participants
Epitech Lyon remercie Paul-Alexandre Chrétien, de HoppR, et Cafer Dingil, d’Evryg, pour leurs interventions. Leurs contributions ont permis d’aborder deux dimensions complémentaires de Kubernetes.
Merci également à Café DevOps Lyon, à HoppR et à toutes les personnes présentes. Les échanges ont fait de cette soirée un moment de partage sur le campus.
Vous souhaitez découvrir notre environnement d’apprentissage ? Retrouvez les formations et la vie du campus de notre école d’informatique à Lyon.